Waspada Kerentanan Kritis NGINX2Root (CVE-2026-123007)
Ulasan celah keamanan kritis NGINX2Root pada modul HTTP/2 dan panduan mitigasi cepatnya.
"Sebuah layanan web server yang tampak berjalan tenang di balik reverse proxy bisa menjadi pintu gerbang bagi penyerang untuk mengambil alih kendali penuh root server, hanya melalui manipulasi aliran paket HTTP/2 yang cerdas."
Dunia keamanan siber kembali dikejutkan oleh kemunculan kerentanan kritis baru yang dikenal luas dengan sebutan NGINX2Root. Celah keamanan ini menyoroti sekumpulan kerentanan tingkat tinggi (dengan skor CVSS mencapai 9.2) yang memungkinkan penyerang tidak terautentikasi untuk mengeksekusi kode jarak jauh (Remote Code Execution - RCE) dan melakukan eskalasi hak akses hingga tingkat root pada server yang menjalankan versi NGINX rentan.
Bagi para administrator sistem, DevOps, dan praktisi keamanan, temuan ini bersifat sangat kritikal karena memengaruhi modul inti protokol jaringan modern seperti HTTP/2 dan penanganan memori internal NGINX.
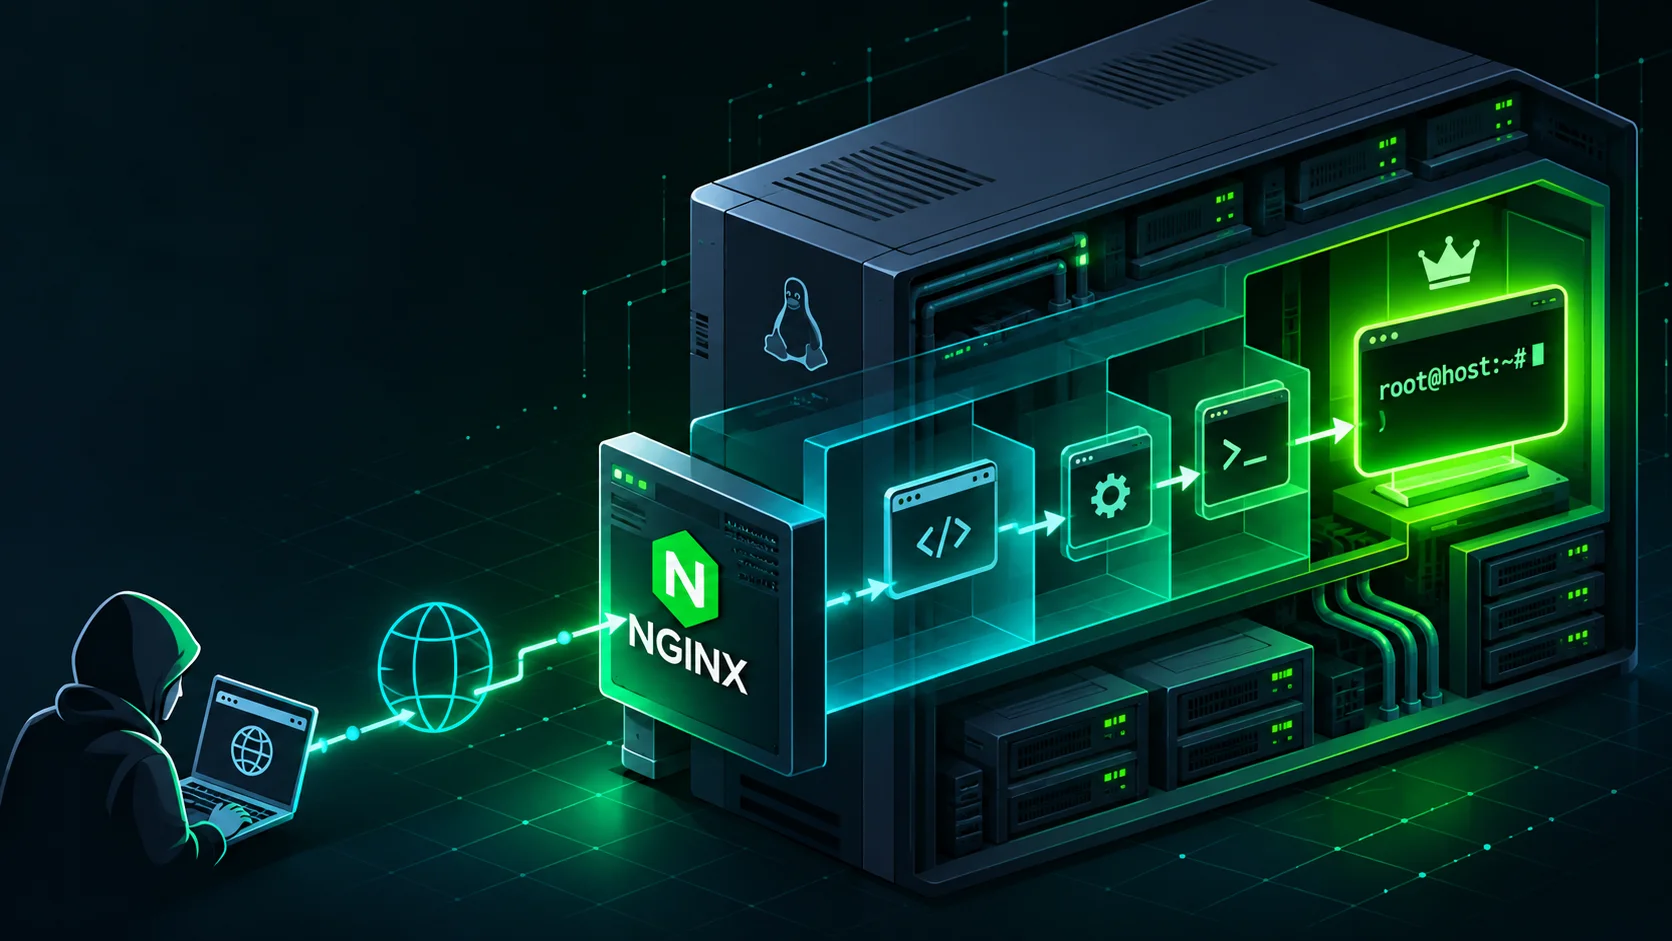
Anatomi Kerentanan: Apa itu NGINX2Root?
Istilah NGINX2Root merujuk pada serangkaian CVE baru (meliputi CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-121810, dan CVE-2026-113425) yang diumumkan pada November 2026.
Fokus utama eksploitasi ini berada pada penanganan aliran data (flow-control accounting) dan manajemen memori pada modul HTTP/2 NGINX. Dengan mengirimkan urutan paket HTTP/2 yang dimanipulasi secara khusus, penyerang dapat memicu integer underflow atau use-after-free pada memori worker process, yang kemudian dikombinasikan untuk meraih eksekusi kode dan membobol batasan hak istimewa sistem (privilege escalation).
Sesuai dengan namanya, skenario terburuk dari celah ini adalah penyerang luar dapat melompat dari sekadar interaksi HTTP biasa (visitor) langsung menjadi penguasa tertinggi sistem host (root).
Daftar CVE Utama yang Terkait
Berdasarkan investigasi tim peneliti keamanan (termasuk laporan dari lembaga riset seperti Censys Research), kerentanan ini mencakup beberapa poin krusial:
- CVE-2026-123007: Celah utama pada accounting flow-control HTTP/2 NGINX yang memungkinkan manipulasi memori jarak jauh.
- CVE-2026-123633 & CVE-2026-123634: Kerentanan tambahan yang memperkuat rantai eksploitasi (exploit chain) pada penanganan stream dan buffer.
- CVE-2026-121810 & CVE-2026-113425: Celah pendukung terkait penanganan subsistem lain seperti resolver dan modul proxy.
Versi yang Terdampak dan Solusi Patch
Pihak pengembang NGINX bergerak cepat merilis perbaikan resmi. Versi yang rentan meliputi versi lama sebelum patch, sedangkan perbaikan keamanan secara resmi telah tersedia pada:
- NGINX Mainline: Versi 1.31.9 atau lebih baru.
- NGINX Stable: Versi 1.30.7 atau lebih baru.
Jika server Anda menggunakan distribusi Linux tertentu (seperti Ubuntu, Debian, RHEL, atau Alpine) yang mengandalkan paket NGINX bawaan repositori, segera lakukan pengecekan versi dan pembaruan (upgrade) paket.
Tips dan Trik Mitigasi Cepat (Jika Belum Bisa Update)
Bagi organisasi atau infrastruktur yang belum bisa melakukan patch atau restart layanan seketika, beberapa langkah mitigasi darurat dapat diambil:
- Nonaktifkan HTTP/2 Sementara Waktu
Sebagian besar vektor eksploitasi NGINX2Root sangat bergantung pada fitur HTTP/2. Anda dapat mematikan HTTP/2 pada blok server konfigurasi NGINX Anda dengan mengubah barislisten 443 ssl http2;menjadi cukuplisten 443 ssl;(menghapus parameterhttp2), lalu lakukan reload konfigurasi:nginx -t && nginx -s reload - Gunakan Skrip Audit Mandiri (Read-Only Checker)
Komunitas telah merilis berbagai skrip audit open-source yang aman (non-destruktif) untuk memeriksa apakah versi NGINX Anda rentan atau apakah port yang terekspos mengizinkan protokol HTTP/2. Contohnya Anda bisa menggunakan repositori komunitas sepertinginx2root-checkdi GitHub untuk audit cepat pada host lokal. - Perketat Firewall & WAF Rules
Terapkan aturan Web Application Firewall (WAF) atau pemfilteran pola request HTTP/2 yang mencurigakan di depan reverse proxy Anda.
Kesimpulan
Kerentanan NGINX2Root (CVE-2026-123007 dkk) adalah salah satu ancaman infrastruktur web paling krusial tahun ini. Sifatnya yang unauthenticated dan berpotensi menghasilkan RCE membuat setiap server publik yang masih menggunakan versi NGINX usang berada dalam risiko tinggi.
Langkah terbaik saat ini adalah segera memperbarui NGINX ke versi aman (1.30.7 untuk stable atau 1.31.9 untuk mainline) atau menonaktifkan HTTP/2 sebagai langkah pencegahan sementara.
Bagaimana kesiapan infrastruktur server Anda menghadapi ancaman ini? Sudahkah Anda memeriksa versi NGINX yang berjalan di produksi? Bagikan pengalaman atau langkah mitigasi Anda di kolom komentar! 💬
Rujukan
- Situs Informasi Utama: NGINX2Root Advisory
- Repositori Riset Censys: Censys Research - nginx2root
- Skrip Deteksi Komunitas: TimTheBeastNL - nginx2root Scanner
- Panduan Perbaikan NGINX: Dokumentasi Keamanan NGINX Resmi
Bagikan tulisan
Tulisan terkait
- Anatomi Kerentanan: Apa itu NGINX2Root?
- Daftar CVE Utama yang Terkait
- Versi yang Terdampak dan Solusi Patch
- Tips dan Trik Mitigasi Cepat (Jika Belum Bisa Update)
- Kesimpulan
- Rujukan